2026-11-19
API(REST API)のセキュリティ対策について
昨今、AIなどを利用した脆弱性の発見やウェブサイトやアプリへの不正アクセス、情報漏洩が多発しています。この記事では、PowerCMS XのAPIを利用する際に注意しておくべき点を改めて説明します。CMSのセキュリティに関する設定については、ドキュメントを参照してください。
APIの有効化
PowerCMS Xのディレクトリ配下のapi/ ディレクトリの _htaccessを.htaccessにリネームするか、ウェブサーバーの設定で、ディレクトリ配下のアクセスを「api/index.php」に渡すようにすることで APIが利用できるようになります。
PowerCMS Xの APIは、モデル(テーブル)とスペース(WorkSpace)毎に有効化・無効化できます。デフォルトではすべて無効になっています。
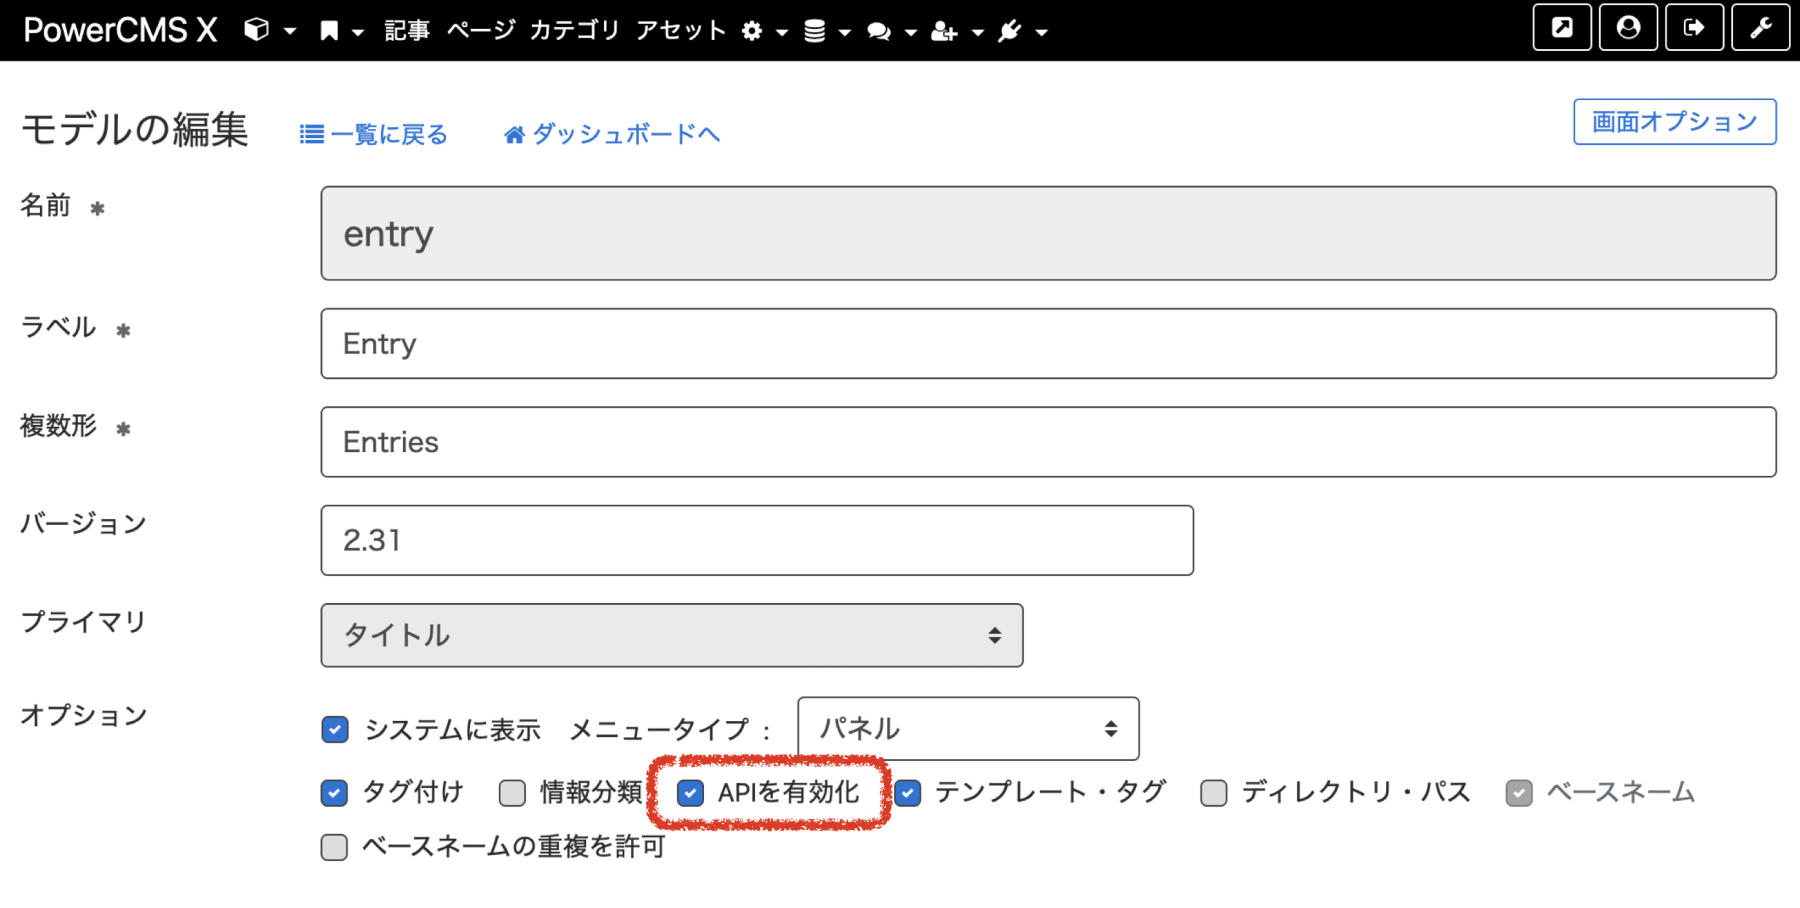
- 例:記事(entry)× スペースID「1」を有効化
注意すべきなのは、この設定を行った場合、ID「1」の記事に対して get / list / insert / update / delete のエンドポイントが有効化されてしまうことです。
セキュリティ対策を強化する
対策1:powercms/apiを別のパスにする
デフォルトの設定のままだと、アプリケーションディレクトリのパスが攻撃者に分かってしまうため、別のパスにファイルを設置して index.php のパス設定を変更してください。
<?php
    $base_path = '..' . DIRECTORY_SEPARATOR; // ←ここをカスタマイズ
    require_once( $base_path .'class.Prototype.php' );
    require_once( $base_path . 'lib' . DS . 'Prototype' . DS . 'class.PTRESTfulAPI.php' );
    $app = new PTRESTfulAPI();
    $app->run();
対策2:ログインを許可しない
list や get などの読み出し系のエンドポイントのみを使う場合、ログインの必要はありません。その時は、環境変数「api_allow_login」を「false」に設定することで、authenticationエンドポイントが利用できず、ログインできなくなります(初期値は true ですので、ご注意ください)。この環境変数は設定ファイルに記述する必要があります。管理画面からの設定はできません。
"api_allow_login": false,
また、環境変数「api_methods」にスペースID毎に許可するメソッドを絞り込むことができます。以下のようにすると insert / update / delete のエンドポイントを利用できなくなります。
環境変数の設定場所は、以下のいずれかとなります。
- powercmsx/config.json
- powercmsx/api-config.json
- 「AppProperties」プラグインが有効な場合は管理画面の「環境変数」
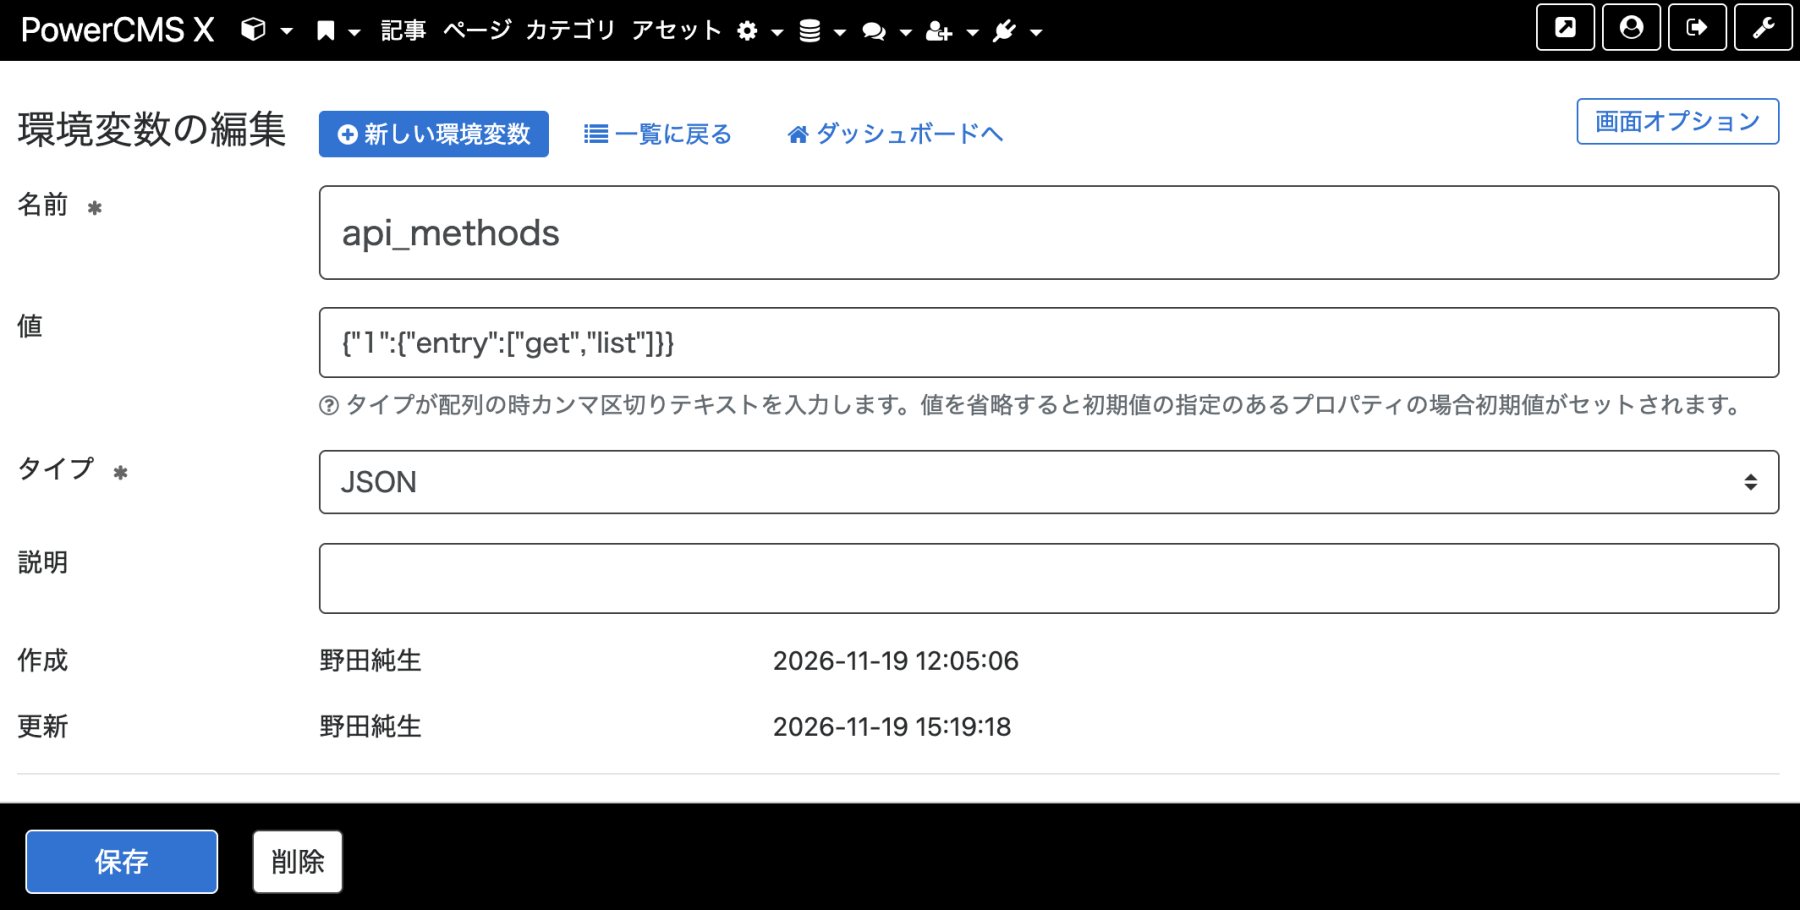
    "api_methods": {
        "1" : {
            "entry" : ["list", "get"]
        }
    }
対策3:ログインを許可する場合に、設定を堅牢にする
insert / update / delete などのエンドポイントを利用する場合、IDとパスワードでログインが可能になります。IDとパスワードを使いまわしているユーザーがいて、他の箇所で生のパスワードが流出してしまうとそこを突かれるリスクがあります(攻撃の事例も報告されています)。
ロックアウトを設定する
管理画面と同じポリシーで、ロックアウトの設定ができます。環境変数「api_ip_lockout」「api_user_lockout」を「true」にしてください(「api_user_lockout」は初期値「true」、「api_ip_lockout」は初期値「false」)。ロックアウト回数やロックアウト間隔は CMSの設定と同じ値が使われます。
     "api_ip_lockout": true,
     "api_user_lockout": true,
APIアクセス時は別のID・パスワードを使う
「ユーザー」モデルにカラムを追加することで、CMSと別のID、パスワードの値を使ってログインさせることができるようになります。「テキスト」型のカラムと「パスワードハッシュ」型のカラムを追加します(どちらか片方だけ設定しても構いません)。
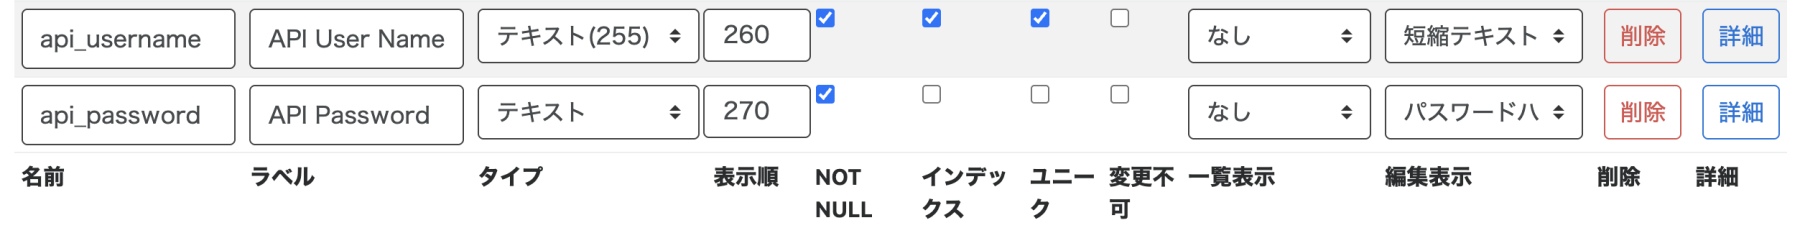
カラムを追加して各ユーザーの値を入れたら環境変数「api_name_column」「api_password_column」にカラム名を指定します。
     "api_name_column": "api_username",
     "api_password_column" :  "api_password",
api_password_columnに存在しないカラム名を指定すると、常にエラーとなり、ログインはできなくなります。
カテゴリー:技術情報
投稿者:Junnama Noda